


Cyberattaque : des pirates déréglent les chambres froides de l'Établissement français du sang
Par Claudine Douillet
Des pirates ont pris le contrôle des chambres froides de trois sites de l'Établissement français du sang dans la nuit du 1er au 2 novembre 2026. La même nuit, des supermarchés de huit pays européens voyaient leurs frigos sabotés. Aucune poche de sang n'a été perdue. Personne ne sait encore qui frappe.
Une attaque nocturne contre le plasma des Français
L'information a été révélée par le Canard enchaîné, puis confirmée par l'EFS et le ministère de la Santé. Le piratage n'a pas visé directement l'établissement public, mais l'un de ses prestataires chargé des équipements frigorifiques. Les pirates ont pénétré les systèmes de supervision et de pilotage à distance des chambres froides installées sur trois sites régionaux.
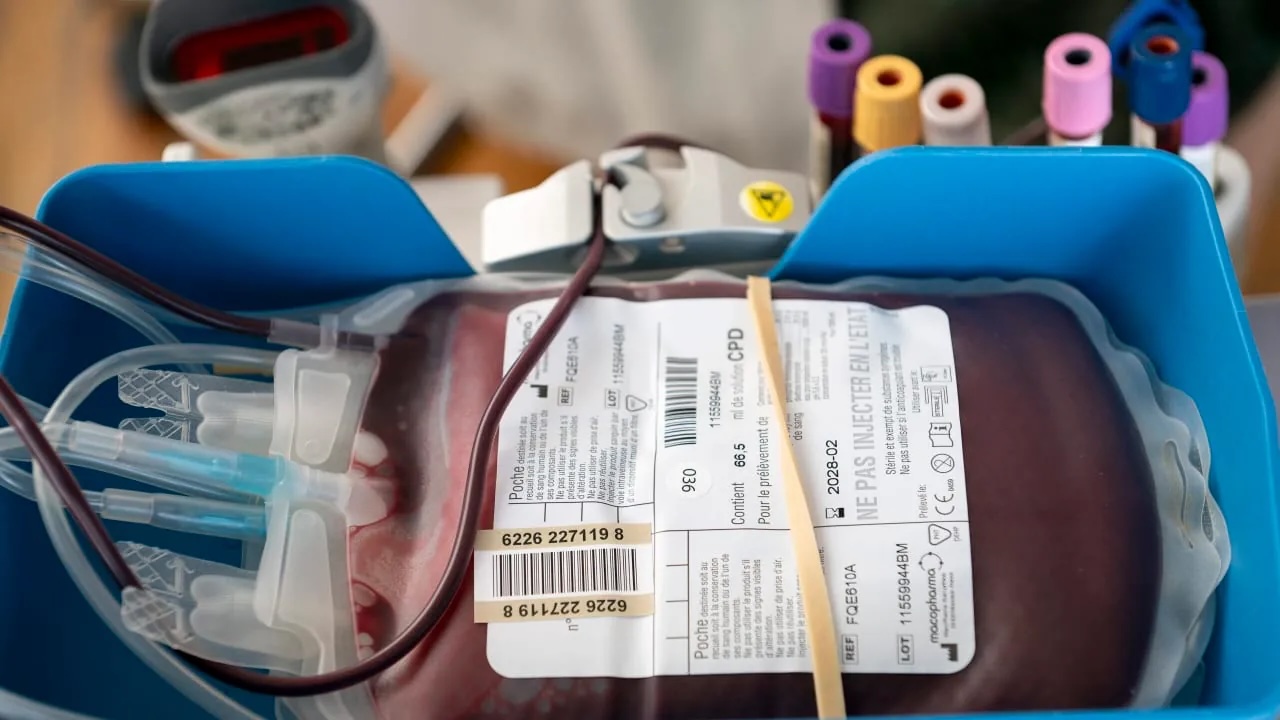
Leur action a été méthodique. Selon le communiqué de l'EFS, les seuils de température et de dégivrage ont été poussés à des valeurs très élevées. Des médias locaux évoquent des consignes programmées à 110 °C, pour des installations qui fonctionnent habituellement autour de moins 30 °C. Ces chambres froides contenaient des poches de plasma destinées à la transfusion ou à la fabrication de médicaments, ainsi que des échantillons conservés dans des biothèques.
En Bourgogne-Franche-Comté, le seul site touché est celui de Besançon, dont les installations sont pilotées à distance par le prestataire piraté.
Les alarmes ont sauvé les stocks
Le désastre a été évité grâce au facteur humain. La porte-parole de l'EFS, Charley Dubois, a expliqué à l'agence Reuters que les équipes, présentes jour et nuit, ont été prévenues par les alertes et ont aussitôt transféré les produits sanguins vers des réfrigérateurs non connectés. Aucun produit n'a été perdu et aucun impact sanitaire n'a été constaté.
Mercredi 4 novembre, le ministère de la Santé a indiqué que la situation était maîtrisée et que l'accès à distance aux installations concernées avait été coupé. L'Agence nationale de la sécurité des systèmes d'information et le ministère enquêtent.
Huit pays européens frappés la même nuit
L'attaque contre l'EFS ne relève pas du hasard. Au même moment, des pirates ont manipulé les systèmes de réfrigération de magasins dans huit pays européens, de la Suède à la Belgique. Les enseignes ont dû jeter d'énormes quantités de denrées. Un dirigeant de la grande distribution chiffre les pertes en dizaines de millions d'euros.
Ce scénario reproduit presque à l'identique celui qui avait frappé la France trois semaines plus tôt. En octobre, des pirates avaient pris la main sur les groupes froids de centaines de supermarchés français, faisant grimper la température des frigos jusqu'à 50 °C, provoquant pertes alimentaires et même des départs de feu. Le groupe responsable n'a toujours pas été identifié.
Le froid connecté, nouveau talon d'Achille
Cette série d'attaques révèle une faille que les experts redoutaient depuis longtemps. Les équipements frigorifiques sont désormais pilotés par internet, souvent par des prestataires extérieurs. Il suffit de compromettre un seul fournisseur pour atteindre des dizaines de sites à la fois. Ce n'est plus le vol de données qui est en jeu, mais un sabotage physique aux conséquences directes sur la santé publique.
Dans le cas du sang, l'enjeu est vital. Une poche de plasma détruite, ce sont des patients, des blessés ou des malades chroniques privés d'un traitement que rien ne remplace. L'EFS fonctionne exclusivement grâce aux dons bénévoles, et ses réserves sont régulièrement sous tension.
Israël connaît ce scénario depuis des années
Pour les lecteurs israéliens, ce type d'offensive n'a rien de théorique. En 2020, Israël avait déjoué une cyberattaque attribuée à l'Iran contre les systèmes de commande de son réseau d'eau, qui visait à modifier les dosages de chlore. L'État hébreu a depuis fait de la protection de ses infrastructures vitales une priorité nationale, en séparant les systèmes critiques des réseaux ouverts et en multipliant les contrôles manuels.
C'est précisément ce qui a sauvé les stocks de l'EFS : des réfrigérateurs restés hors ligne et des équipes humaines capables de réagir sans attendre la machine. Une leçon que l'Europe découvre aujourd'hui à ses dépens.
Aucune revendication, aucun suspect
À ce stade, aucun groupe n'a revendiqué ces attaques et aucun auteur n'a été désigné par les autorités. La simultanéité des frappes dans plusieurs pays et le choix de cibles liées à la chaîne du froid laissent penser à une opération coordonnée, capable d'exploiter les mêmes failles chez plusieurs fournisseurs. Les enquêteurs devront établir s'il s'agit de criminels en quête de rançon ou d'une démonstration de force à visée déstabilisatrice.
Une certitude demeure : en quelques semaines, des pirates ont prouvé qu'ils pouvaient toucher à la nourriture des Européens puis au sang des Français, sans quitter leur clavier.
Sources : franceinfo, ICI, The Jerusalem Post, The Globe and Mail (Reuters), The National, ABC News
Vos réactions